数字货币被黑客破解不是吓你,你的钱包大概率防不住这几种手法
干区块链安全这行五年,我见过太多人以为数字货币"不可篡改"就等于"绝对安全"。事实远没那么乐观。
黑客破解数字货币,十有八九不是去撞算法。比特币的SHA-256哈希黑客破解数字货币,算力堆到太阳熄灭也撞不开。他们盯的是私钥管理漏洞——助记词明文存手机相册、API密钥没做IP白名单、合约一行没写异常捕获。我经手的案子里,七成被盗资产跟"破解"半毛钱关系没有,纯粹是自己把钥匙挂门把手上了。
真正算"破解"的攻击集中在智能合约逻辑缺陷。2023年那笔6亿美元代币闪崩,本质是预言机被喂了假数据数字货币被黑客破解不是吓你,你的钱包大概率防不住这几种手法,合约按错误价格放出全部流动性。这种攻击不用暴力破密码学,只需在合约设计时留一个信任假设的裂缝。普通用户看不懂Solidity,等于把房子交给不看图纸的施工队。
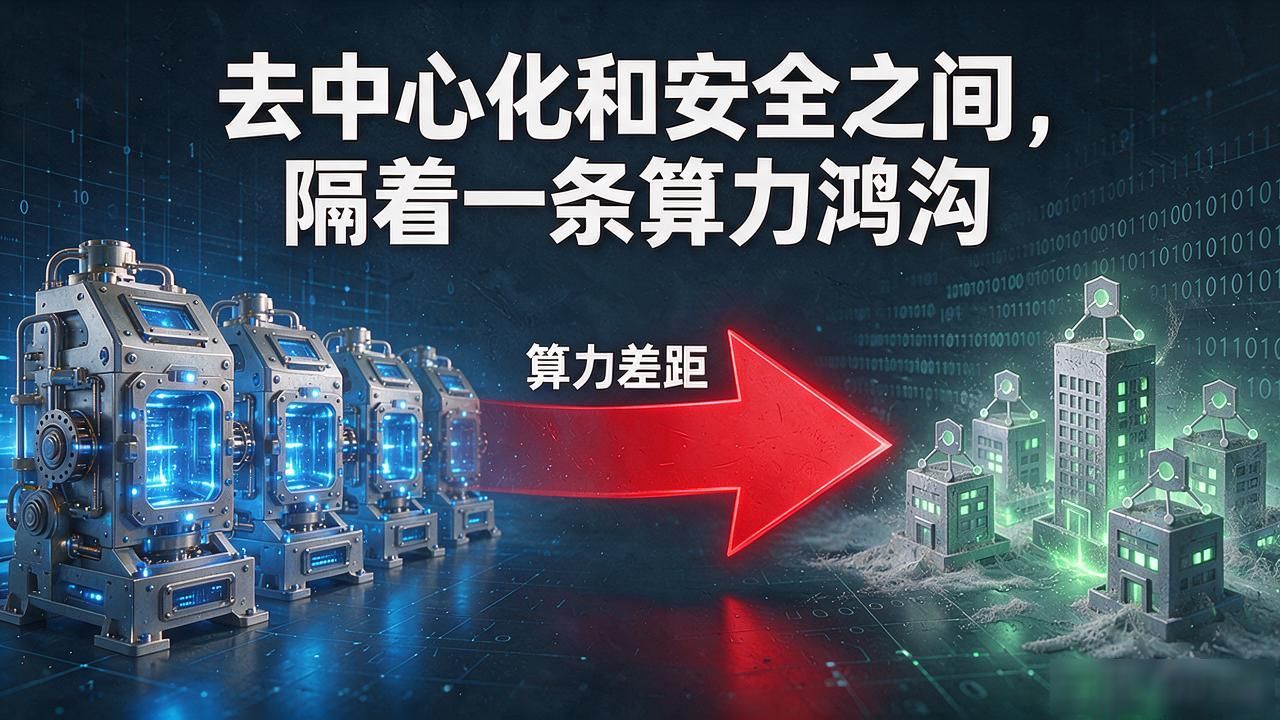
还有一条更隐蔽的路:51%算力攻击。小市值链上,几台矿机就能买下整条链。攻击者双花交易确认后再反手做空,获利收手。2024年某条L1侧链就栽在这上头,用户看着已确认的交易被回滚。"去中心化"和"安全"之间,隔着一条算力鸿沟。
防御层面,冷钱包隔离、多签机制、合约审计缺一不可。但最致命的短板永远是人的操作习惯——钓鱼页面填助记词、手机号被SIM劫持。技术再硬,一个手滑全白搭。我见过用户把私钥贴显示器边框上,拍照发群里问"帮我看看对不对"。
你的助记词现在存在哪儿?敢不敢对着屏幕念一遍?